Hành động khẩn cấp để ứng phó
Tuần qua, nhiều quốc gia châu Âu liên tiếp ghi nhận các vụ tấn công mạng, đe dọa hoạt động của cơ quan công quyền, doanh nghiệp và dịch vụ thiết yếu. Nguy cơ tương tự cũng xuất hiện tại châu Á, khiến an ninh mạng trở thành mối lo ngày càng lớn. Phần lớn hoạt động được ghi nhận là quét website để dò tìm lỗ hổng bảo mật. Đáng chú ý, tin tặc được cho là đã sử dụng trí tuệ nhân tạo (AI) để tự động hóa quá trình tấn công.
![]()
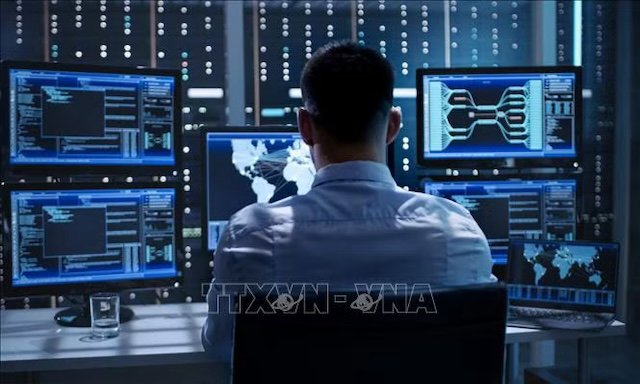
Các nước tăng cường ứng phó trước nguy cơ tấn công mạng. Ảnh: TTXVN
Tại Italia, Ủy ban Quốc gia về Trật tự và An ninh Công cộng đã họp khẩn sau hàng loạt vụ việc nhằm vào cơ quan chống tham nhũng, hệ thống siêu thị, cùng những lời đe dọa đánh bom giả gây gián đoạn hoạt động hàng không. Nhà chức trách nhận định các vụ tấn công nhằm vào cơ quan chính phủ, có nguy cơ gây bất ổn xã hội. Cùng thời điểm, Pháp mở điều tra sau khi hệ thống làm lạnh tại Cơ quan Truyền máu quốc gia tăng nhiệt độ bất thường, bên cạnh những sự cố mạng khác.
Ở châu Á, Hàn Quốc tăng cường cảnh báo sau khi phát hiện hai lỗ hổng nghiêm trọng liên quan đến PHP - ngôn ngữ lập trình được sử dụng rộng rãi trên các website. Gần đây, Viện An ninh Tài chính Hàn Quốc (FISC) bị tấn công khiến dữ liệu rò rỉ. Cơ quan này lập tức triển khai biện pháp ngăn chặn và báo cáo nhà chức trách. Cơ quan Tình báo quốc gia Hàn Quốc (NIS) yêu cầu 2.100 cơ quan công quyền kiểm tra an ninh mạng khẩn cấp. Một số ngân hàng, cơ quan chính phủ phải tạm dừng dịch vụ trực tuyến để phòng ngừa rủi ro.
Nhật Bản cũng không là ngoại lệ, Bộ Tài chính và ngân hàng Mitsubishi UFJ đã tạm dừng một số dịch vụ trực tuyến, đồng thời tăng cường bảo mật. Các tổ chức được khuyến cáo cập nhật phần mềm, tạm ngừng website nếu chưa khắc phục được lỗ hổng. Trung Quốc cũng yêu cầu các tổ chức, người dùng rà soát hệ thống, nâng cấp PHP và giám sát truy cập bất thường; đồng thời khuyến nghị thay đổi mật khẩu, tài khoản và khóa bảo mật khi cần thiết.
Thách thức mới từ AI
Trong bối cảnh các nước gấp rút phòng vệ, AI đang khiến cuộc đối đầu trên không gian mạng phức tạp hơn. Nghiên cứu CyberBinGym cho thấy, trong điều kiện thử nghiệm, tác nhân AI có thể phát triển mã khai thác lỗ hổng phần mềm chỉ trong vài giờ với chi phí thấp.
Các nhà khoa học thuộc Đại học California, Berkeley (UC Berkeley) và Đại học Quốc gia Singapore (NUS) chỉ ra, AI có thể phân tích bản vá bảo mật công khai để xác định lỗ hổng còn tồn tại ở những phiên bản phần mềm chưa cập nhật. Từ đó, kẻ tấn công có thể tìm cách khai thác điểm yếu để xâm nhập hệ thống. Điều này rút ngắn đáng kể khoảng thời gian từ lúc lỗ hổng được công bố đến khi nguy cơ bị lợi dụng xuất hiện, gây thêm áp lực cho các đơn vị quản trị mạng.
Báo cáo của Microsoft cũng cho thấy AI đang thay đổi cách vận hành ở cả phía tấn công lẫn phòng thủ. Nếu tin tặc tận dụng công nghệ để mở rộng quy mô, tăng tốc độ hoạt động, các đơn vị bảo vệ hệ thống cũng sử dụng AI nhằm phát hiện, điều tra và ngăn chặn mối đe dọa nhanh hơn.
Microsoft đề xuất ba ưu tiên: Bảo vệ danh tính, phản ứng nhanh và tăng khả năng chống chịu của hệ thống. Theo đó, cần tăng cường xác thực, giảm phụ thuộc vào mật khẩu, rút ngắn thời gian phát hiện và xử lý sự cố. Các hoạt động trọng yếu cũng phải được thiết kế để có thể duy trì ngay cả khi hệ thống bị gián đoạn.
Những sự cố liên tiếp tại nhiều quốc gia cho thấy tấn công mạng không còn là nguy cơ riêng của ngành công nghệ, mà có thể ảnh hưởng trực tiếp đến hoạt động công quyền, tài chính, hàng không và các dịch vụ phục vụ người dân.
Khi AI vừa hỗ trợ phòng thủ vừa có thể bị lợi dụng để tấn công, yêu cầu đặt ra là phải liên tục cập nhật công nghệ, phối hợp chia sẻ cảnh báo và chủ động ứng phó. Đó cũng là điều kiện để AI được phát triển, ứng dụng có trách nhiệm, thay vì trở thành công cụ tạo thêm những mối đe dọa trên không gian mạng.





 Copy link
 Quay lại